~/orcamento
Quer um site ou sistema feito por mim?
Os projetos para clientes passam pela Web4Business, onde a equipe faz o orçamento.

~/redes
Onde me encontrar
- GitHubRepositórios, experimentos e projetos abertos.@cmacetko (abre em nova aba)
- LinkedInA trajetória profissional: mais de duas décadas construindo a web./in/cmacetko (abre em nova aba)
- InstagramO lado colorido: maquiagens, dia a dia e bastidores.@paloma_macetko (abre em nova aba)
- FacebookOnde compartilho a jornada com amigos e comunidade./cmacetko (abre em nova aba)
paloma_macetko:~/projetos/detector $ cat README.md
Detector de Cilada
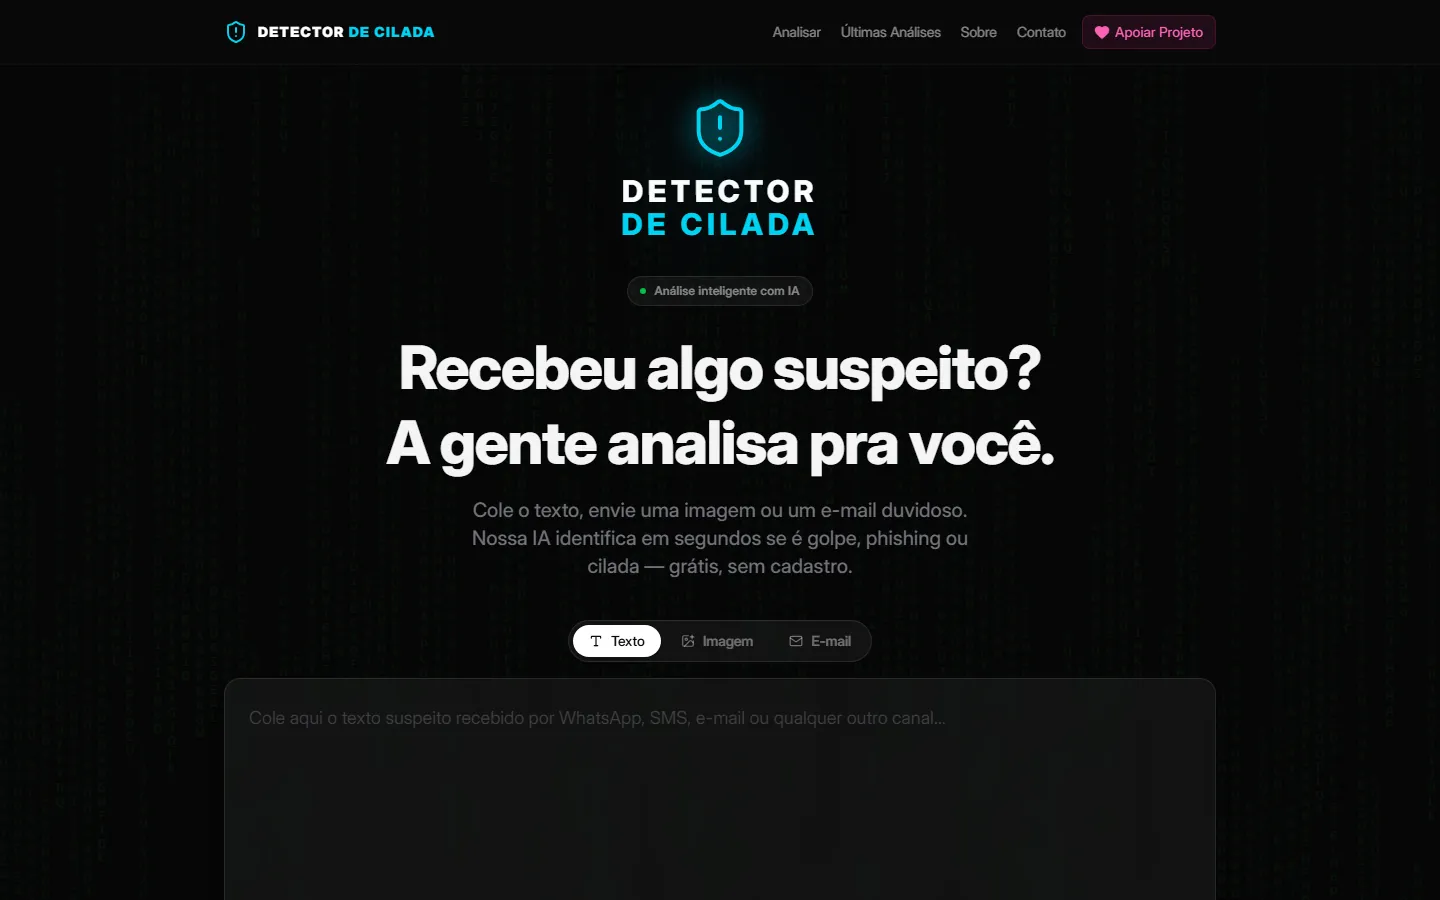
IA que analisa textos, imagens e e-mails suspeitos e explica em linguagem simples se é golpe, phishing ou engenharia social.
- Gemini
- React 19 + TypeScript
- Express 5
- Prisma + MySQL
- Redis
01 · Visão geral
IA que analisa mensagens suspeitas e revela golpes
Uma defesa contra golpes digitais: cole um texto, envie uma imagem ou um e-mail suspeito e a IA identifica em segundos se é golpe, phishing ou cilada. O veredito vem explicado em linguagem simples, apontando os padrões de fraude, links maliciosos e táticas de engenharia social encontrados — grátis e sem cadastro.
Golpes por WhatsApp, SMS e e-mail enganam quem não sabe identificar os sinais. O Detector traduz a análise técnica numa resposta que qualquer pessoa entende.
O que faz
- Analisa três formatos: texto, imagem e e-mail
- Veredito em segundos, explicado em linguagem simples
- Detecta phishing, links maliciosos e engenharia social
- Histórico público de últimas análises
- Totalmente gratuito e sem necessidade de cadastro
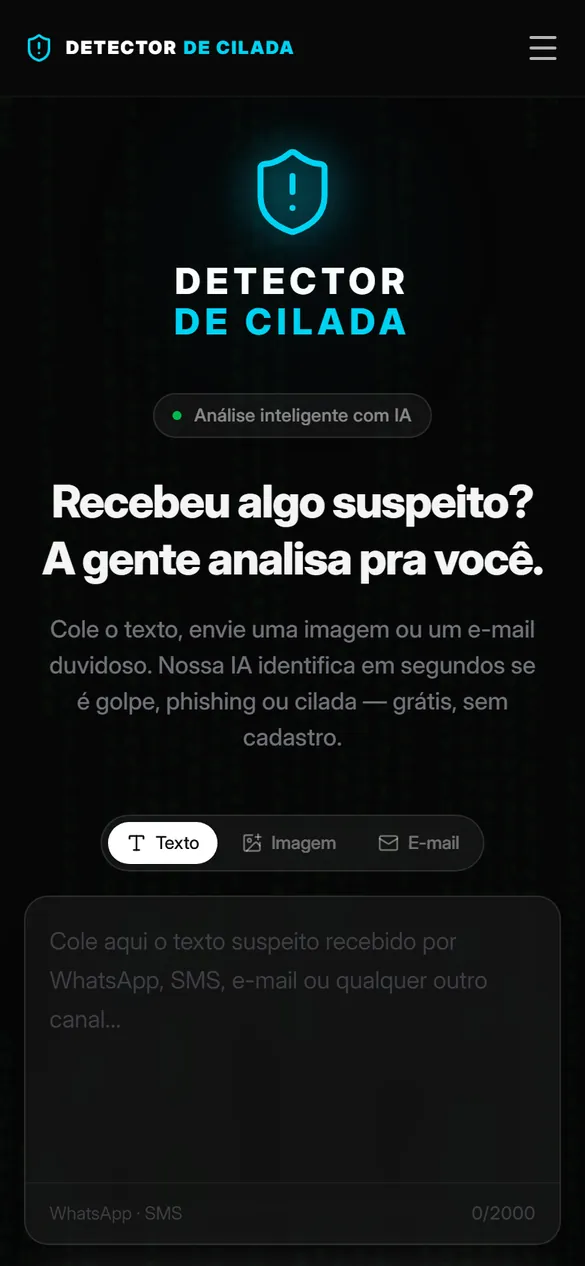
02 · Galeria
Telas do produto no ar
Capturadas de detectordecilada.com.br. Clique numa tela para ver em tamanho real.
/Página inicial: cole um texto, envie um print ou um e-mail suspeito./analises/b503e594-…Resultado de uma análise: nota de risco de 0 a 100, veredito e categorias./analises/b503e594-…A explicação: recomendação prática e cada elemento suspeito encontrado./analisesHistórico público das últimas análises, com busca e nível de risco./sobrePor que o Detector existe — e quem fez.
03 · Stack
Do que é feito, camada por camada
Tirado do código-fonte e do que roda em produção.
Front-end
React 19 + TypeScript- SPA com Vite 8 e React Router 7, TypeScript em modo estrito.
Tailwind CSS 4- Interface escura com fundo animado no estilo Matrix.
react-hook-form + Zod- Formulários validados; Recharts nos gráficos do painel administrativo.
Back-end
Node.js 22 + Express 5- API com helmet, compression, rate limit por rota e logs com pino.
multer · mailparser · msgreader- Recebe prints e arquivos de e-mail .eml e .msg do Outlook.
SSE- Mostra o progresso da análise passo a passo, em tempo real.
Dados e cache
Prisma + MySQL- Análises, exemplos de golpe, logs de custo da IA, denúncias e doações.
Redis (ioredis)- Cache de resultados e limites diários por IP.
Inteligência artificial
Google Gemini- Classifica o conteúdo e explica o veredito em linguagem simples, com JSON estruturado.
Prompt engineering- Roteiro em cinco partes com exemplos reais de golpe injetados do banco.
Integrações
WHOIS · DNS · SSL- Idade do domínio, certificado e resolução de cada link antes da IA.
Mercado Pago- Doações com webhook de confirmação.
Nodemailer + EJS- 8 templates de e-mail transacional.
Qualidade
Jest + supertest- Testes das rotas e dos serviços da API.
ESLint + TypeScript- Lint com typescript-eslint e tipagem estrita no front.
04 · Destaques
Decisões técnicas que valem a leitura
Segunda opinião na zona cinza
Quando a nota cai numa faixa de dúvida, o sistema chama o Gemini de novo com um prompt de "advogado do diabo". A nota final combina as duas respostas e, se elas divergirem muito, prevalecem os sinais de alerta da mais arriscada.
Prompt alimentado por golpes reais
Exemplos de golpe ficam no banco, por categoria, e entram no prompt com cache stale-while-revalidate. Cada chamada tem retry com backoff, timeout e log de tokens e custo.
Análise forense de e-mail
A IA recebe o resultado de SPF, DKIM e DMARC, o aviso quando Reply-To e From têm domínios diferentes e a rota de entrega pelos cabeçalhos Received.
Cada link verificado antes da IA
Até 10 URLs por mensagem passam por WHOIS (idade do domínio), SSL, DNS e padrões suspeitos, com o resultado em cache no banco.
Progresso ao vivo
A análise vira um job; o front acompanha por SSE com passos como "Verificando segurança de links…" e "Avaliando padrões com IA…".
Segurança em camadas
CSP restrita, CSRF assinado com HMAC, proteção contra bots nos formulários, rate limit por rota e upload validado pelos primeiros bytes do arquivo — não pelo MIME declarado.